受付中

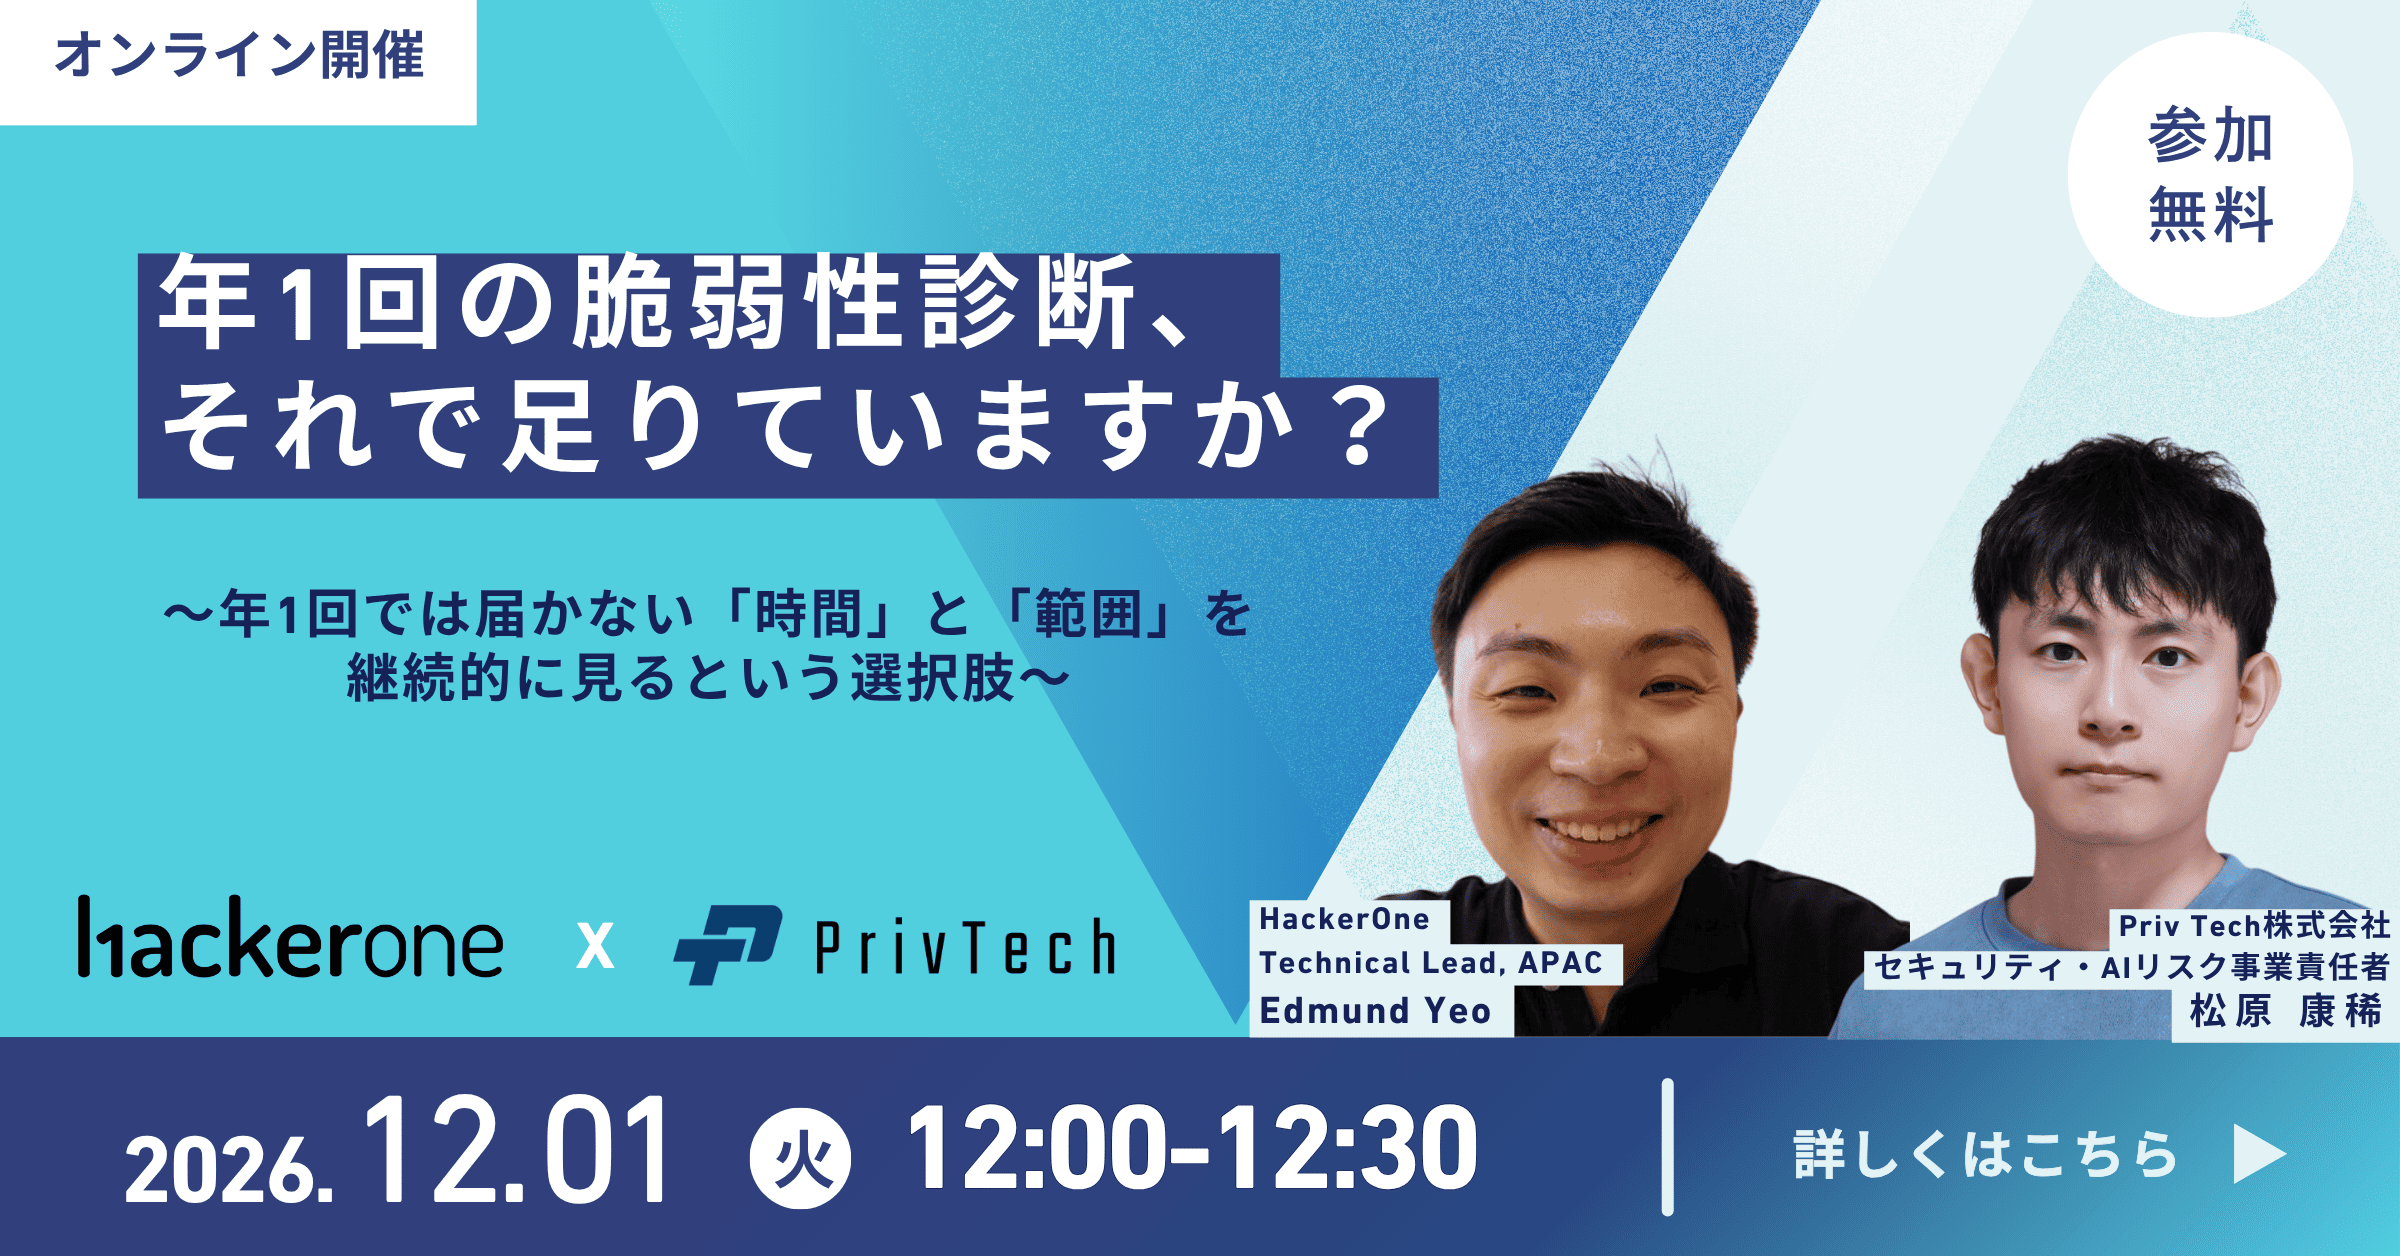
【共催Webセミナー】HackerOne Inc. × Priv Tech株式会社「年1回の脆弱性診断、それで足りていますか?~年1回では届かない『時間』と『範囲』を、継続的に見るという選択肢~」12月1日(火)12時開催

年1回の脆弱性診断を実施していても、次の診断までの間には、新機能のリリースや新たな脆弱性の公開、資産の追加など、さまざまな変化が起こります。
また、クラウド環境やSaaS、グループ会社の資産などが診断対象から外れていれば、そのリスクは診断結果に反映されません。
変化し続けるシステムやサービスを確認するうえで、これまでの診断頻度や対象範囲は十分でしょうか。

本セミナーでは、年1回の診断では捉えきれない「時間」と「範囲」に着目し、診断と診断のあいだに生じるリスクや、診断対象の外へ広がる資産をどう把握するかを解説します。

さらに、世界のセキュリティチームによる継続的なテストの取り組みをご紹介。バグバウンティやAIを活用したテスト、オンデマンドの診断などについて、スポット型の診断との違いや、それぞれの役割・使い分けを整理します。

自社の資産構成や運用体制に合わせて、現在の診断をどう補い、どこから継続的なテストを始めるか。その第一歩を考えるためのポイントをお伝えします。

共催
HackerOne
日時
2026年12月1日(火)12:00~12:30
内容
セキュリティ / 脆弱性診断
会場
オンライン(Zoom) ※HackerOneの講演は英語(日本語自動字幕あり)
参加費
無料

お申し込み

登壇者紹介

  • HackerOne Inc.
    Technical Lead, APAC

    Edmund Yeo

    HackerOneのSenior Sales Engineerとして、顧客の強固なセキュリティプログラムの構築と、革新的なセキュリティ運用ワークフローの確立を支援。脆弱性管理に関するセキュリティアドバイザリを提供し、CTEM(継続的脅威エクスポージャー管理)フレームワークの導入を推進する。APJ地域の顧客を担当し、企業が迅速かつ安全にイノベーションを進められるよう、セキュリティ水準と態勢の継続的な向上を支援している。

  • Priv Tech株式会社
    セキュリティ・AIリスク事業責任者

    松原 康稀

    エストニア・タルトゥ大学大学院にて情報技術法を専攻し、法学修士(MA in IT Law)を取得。現在はPriv Tech株式会社にてサイバーセキュリティ事業およびAIリスク事業を統括し、新規事業開発から顧客への導入支援・コンサルティングまでを一貫して担う。2024年10月に日本初のHackerOneパートナーシップを締結して以降、国内企業における脆弱性管理体制の構築・運用支援を継続的に手がけている。

お申し込み