
OUR MESSAGE

ユーザーの「プライバシー」を守り、
企業とユーザーの架け橋に。
インターネットサービスの普及により、膨大な量のパーソナルデータがやり取りされています。ビッグデータやAIを駆使したサービスによりユーザーの生活はより豊かになってきています。その一方で、企業はパーソナルデータの取り扱いに関し、法規制への準拠や透明性が求められています。
我々Priv Techは、これからのプライバシーテック時代に対応できるサービスを提供し、企業とユーザーの架け橋になります。
SERVICE

同意管理プラットフォーム(CMP)
GDPRやCCPA/CPRA、個人情報保護法などパーソナルデータ関連の法律に準拠した同意管理プラットフォームです。サイトで利用しているツールの利用可否に関するユーザーの同意を取得し、ユーザーの同意に基づいて各種デジタルマーケティングツールの利用を制御します。CDP等への同意データ連携も可能です。
Trust 360 同意管理の詳しい情報へ

通信先の公表・通知サポート
2023年6月16日に施行された改正電気通信事業法における「外部送信規律」の義務のうち、“公表“に特化したツールです。 サイトを自動定期スキャンし、国内最大級のツールDBを参照して通信先の情報を整理、最新の通信先を簡単にお客様のWebサイト上で公表します。ピギーバックなどの裏側の通信やデータ連携も検知可能です。
Trust 360 電気通信事業法対応の詳しい情報へ

プライバシー規制対策コンサルティング
プライバシー対策に対して課題意識を持っている企業様を対象に、法令理解・社内啓蒙、現状把握、対策実施まで、プライバシー対策に関する総合的なソリューションをご提供するコンサルティングサービスです。
プライバシーコンサルティングの詳しい情報へ

3rd Party Cookie規制対策コンサルティング
3rd Party Cookie規制に対して課題意識を持っている企業様を対象に、社内啓蒙、現状把握、各種ソリューションのご紹介まで、ポストクッキー対応に関する総合的なソリューションをご提供するコンサルティングサービスです。
ポストクッキーコンサルティングの詳しい情報へ

GDPR 27条 代理人の選任義務
GDPR/UK-GDPRにおいて、EUやUK域内に拠点がない場合、代理人の選任が義務とされています。本サービスでは、EU/UK現地のプライバシーテック企業Prighter社と協業し、お客様に代わってEU/UK代理人をご用意いたします。
代理人サービスの詳しい情報へ

サイバー攻撃とプライバシー規制のリスクを回避
グローバルから集めたホワイトハッカーと、プライバシー規制の専門家がサイバー攻撃とプライバシー規制のリスクを回避。サイバーセキュリティ領域で「ペネトレーションテスト」と「脆弱性診断」を、プライバシー規制領域で「GAP分析」サービスを提供します。
サイバーセキュリティサービスの詳しい情報へ

AIリスク評価ツール
AI Risk Checkerは、AIの回答品質を評価・スコアリングするリスク評価ツール(LLM評価ツール)です。貴社専用のテスト問題を生成し、ハルシネーションや不適切応答などのリスクをわかりやすく可視化します。
AI Risk Checkerの詳しい情報へ

安全なAI活用で、ビジネスの武器に。
AIリスクマネジメントの専門家として、企業のAI導入・運用を安全に進めるためのリスク評価・対策を提供。プライバシー、著作権、ハルシネーションなどのリスクに対応。
AIリスクマネジメントサービスの詳しい情報へ
製品・サービス 一覧へ
EVENT
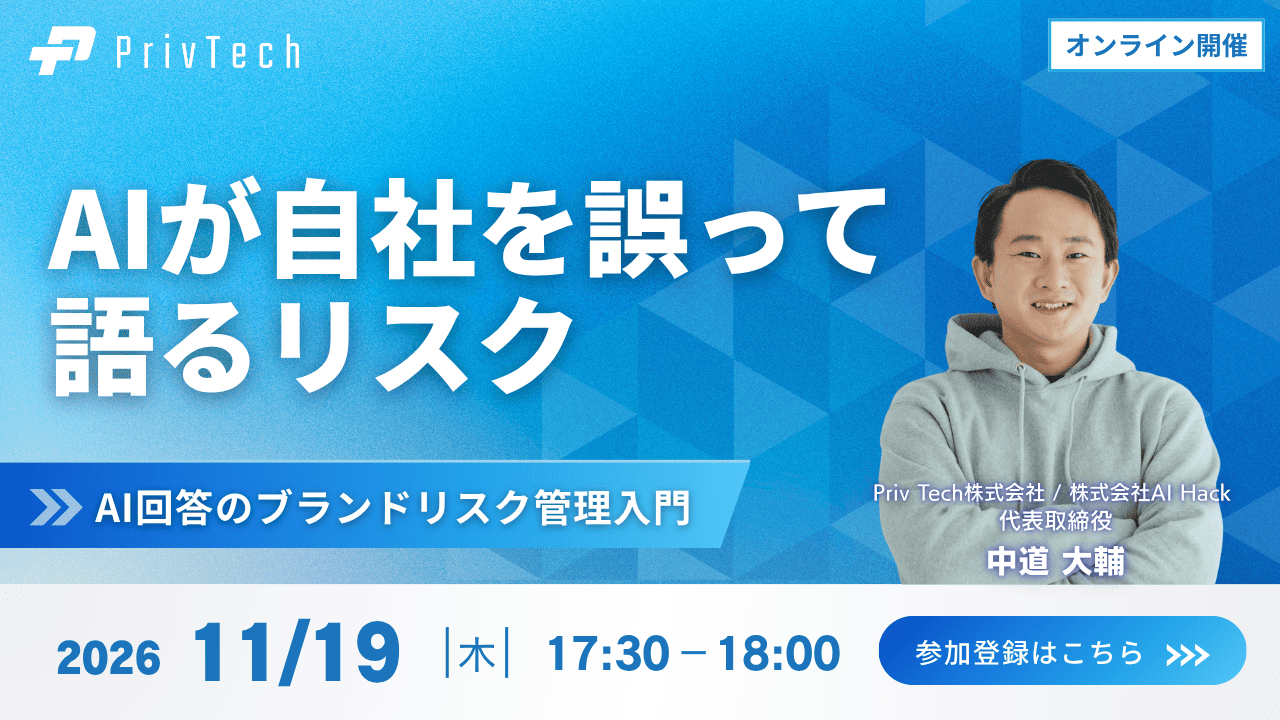
【Webセミナー】「AIが自社を誤って語るリスク:AI回答のブランドリスク管理入門」 11月19日(木)17時30分開催
受付中
ChatGPTやGeminiなどの生成AIは、企業の商品・サービスの内容や料金について、誤った情報や古い情報を伝えることがあります。また、他社の情報と取り違えたり、事実に基づかない内容をあたかも正しい情報であるかのように回答する「ハルシネーション」が発生するケースも少なくありません。
こうした誤情報が利用者に伝わると、顧客の誤認や機会損失だけでなく、自社ブランドへの信頼低下にもつながりかねません。
一方、企業側では、Webサイトや公式SNSとは異なり、AIの回答を直接修正することができません。では、自社についてAIがどのように回答しているかを把握し、誤りを発見した際にはどのように対応すればよいのでしょうか。
本セミナーでは、AIO(AI最適化)の中でも、企業情報の正確性とブランド保護に着目した「守りのAIO」をテーマに、生成AIによる情報発信に潜むリスクと、その管理方法を解説します。
複数のAIによる回答を公式情報と照合する方法から、発見した問題の優先順位付け、訂正に向けた対応、対応後の再確認・報告まで、企業が取り組むべき継続的な管理の進め方を30分でご紹介します。
AIリスク / AIO
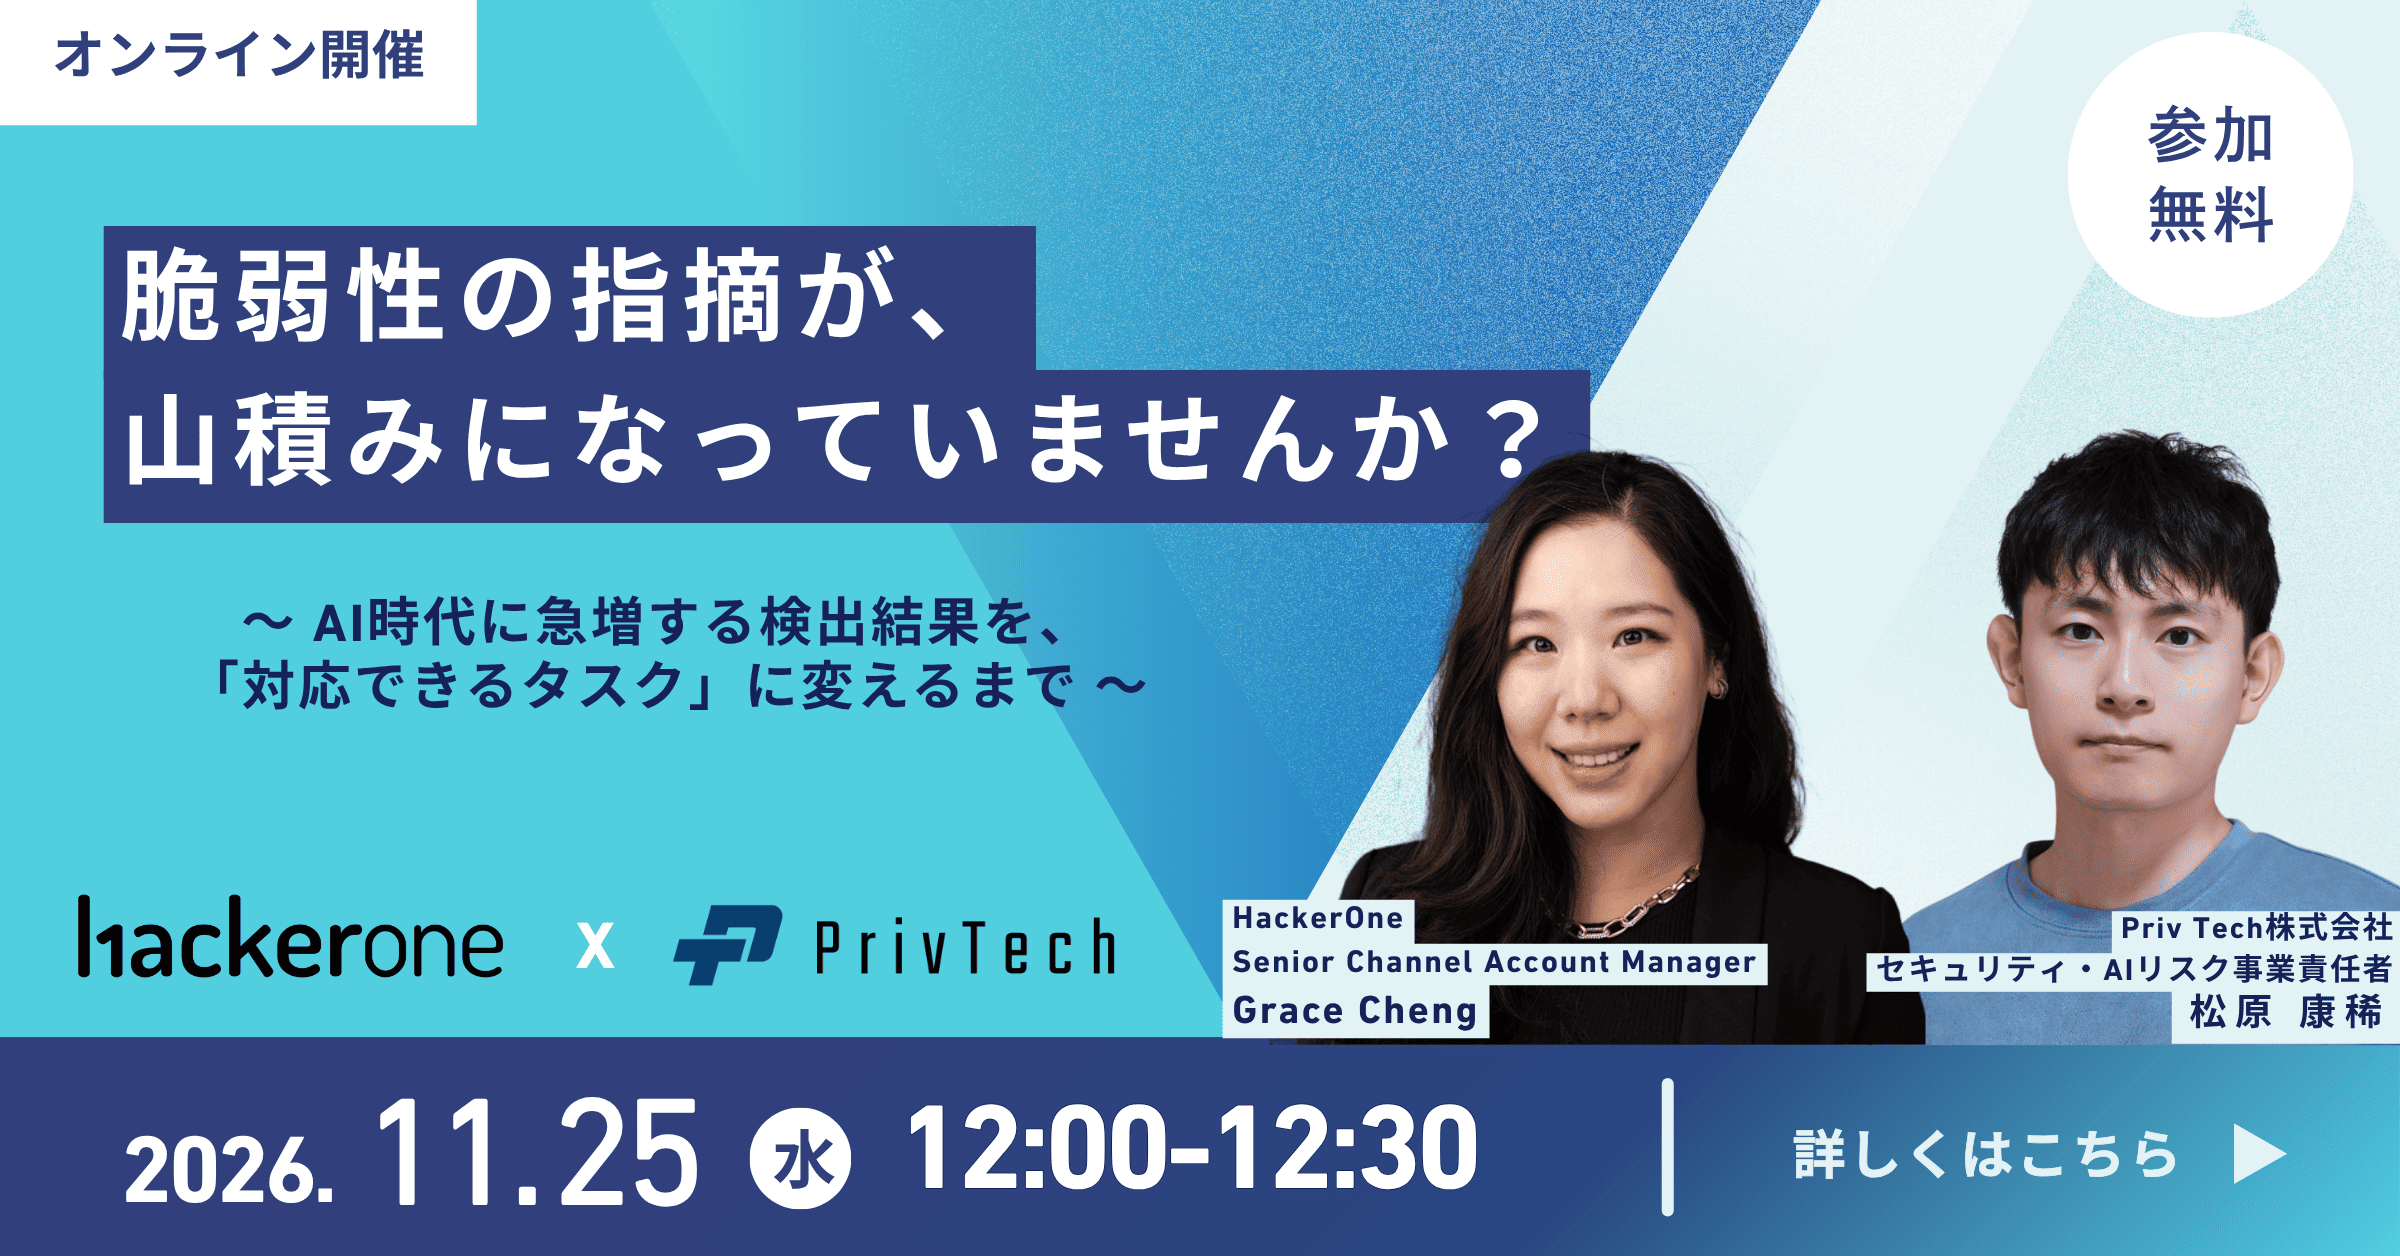
【共催Webセミナー】HackerOne × Priv Tech「脆弱性の指摘が、山積みになっていませんか?~AI時代に急増する検出結果を、『対応できるタスク』に変えるまで~」11月25日(水)12時開催
受付中
「脆弱性の指摘が増え続け、対応が追いつかない」
「どれから直すべきか判断できず、未対応のまま滞留している」
こうしたお悩みはありませんか?
AIの活用により、脆弱性を見つけるコストが下がり、検出結果は増え続けています。一方、検出結果を実際の修復につなげるには、指摘の妥当性や悪用可能性、事業への影響を踏まえ、「どれから直すか」を決める判断基準が欠かせません。
本セミナーでは、増え続ける検出結果を「対応できるタスク」に変えるための考え方を解説します。
企業から寄せられるご相談をもとに、「優先順位がつけられない」「修復まで回り切らない」「経営に説明できない」という現場の課題を整理します。また、グローバルのデータと知見をもとに、検出結果の検証から優先順位付けまでの工程を紹介します。
さらに、Time to Validate(検証までの時間)、Exposure Backlog(未修復の露出総量)、Time to Remediate(修復までの時間)の3つの指標を取り上げ、セキュリティリスクをどう測り、どう管理するかを説明します。
セキュリティ / 脆弱性診断
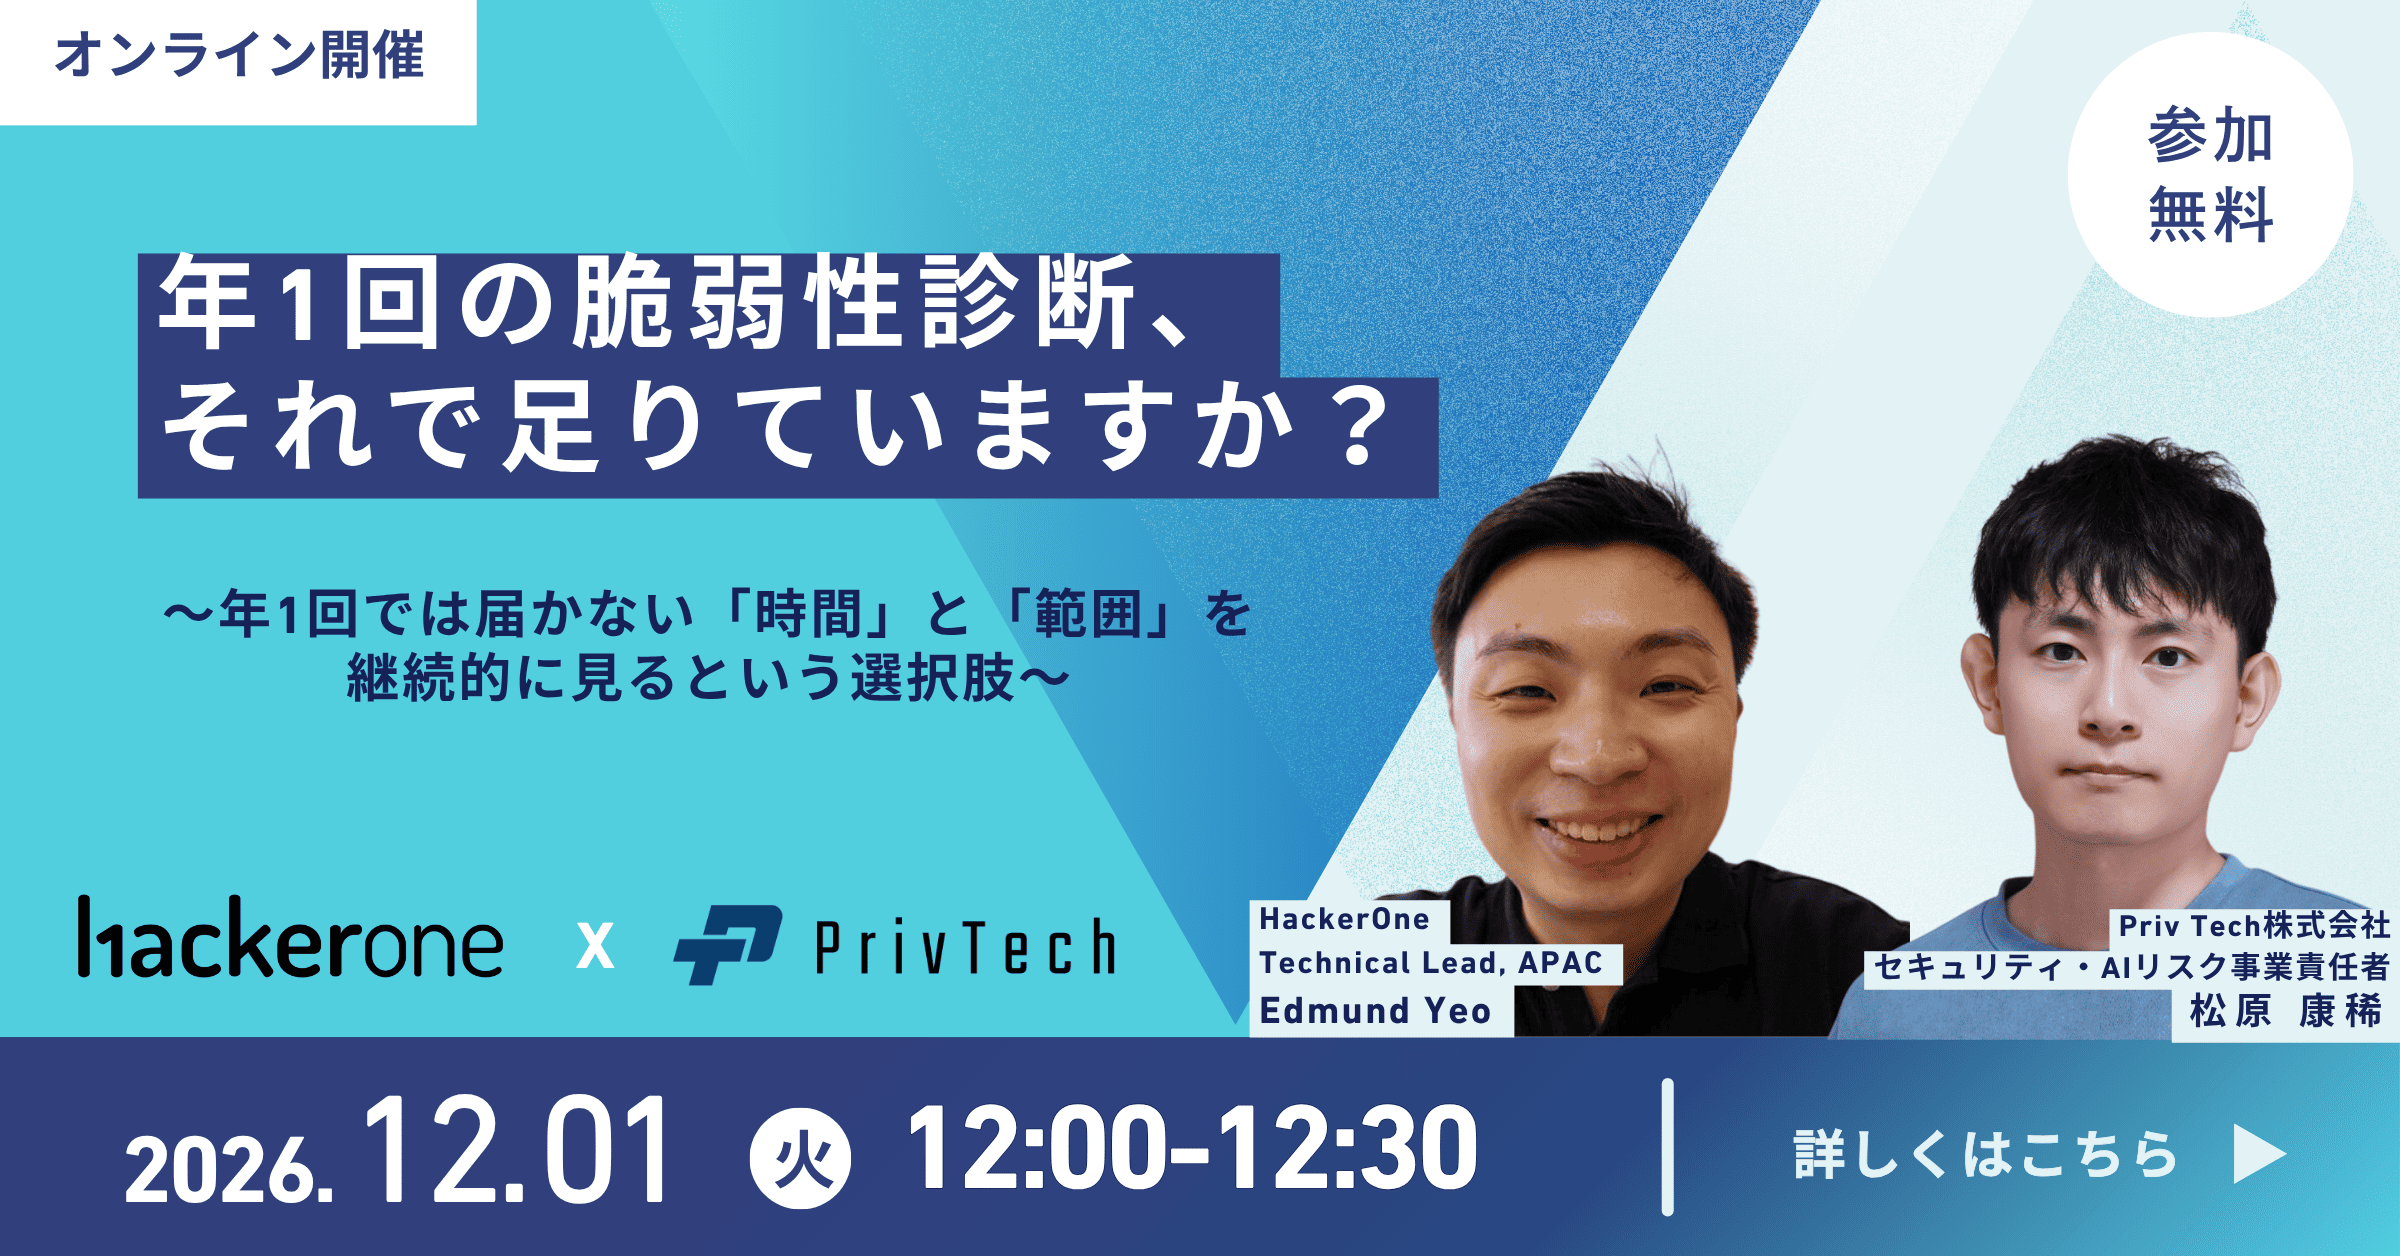
【共催Webセミナー】HackerOne Inc. × Priv Tech株式会社「年1回の脆弱性診断、それで足りていますか?~年1回では届かない『時間』と『範囲』を、継続的に見るという選択肢~」12月1日(火)12時開催
受付中
年1回の脆弱性診断を実施していても、次の診断までの間には、新機能のリリースや新たな脆弱性の公開、資産の追加など、さまざまな変化が起こります。
また、クラウド環境やSaaS、グループ会社の資産などが診断対象から外れていれば、そのリスクは診断結果に反映されません。
変化し続けるシステムやサービスを確認するうえで、これまでの診断頻度や対象範囲は十分でしょうか。
本セミナーでは、年1回の診断では捉えきれない「時間」と「範囲」に着目し、診断と診断のあいだに生じるリスクや、診断対象の外へ広がる資産をどう把握するかを解説します。
さらに、世界のセキュリティチームによる継続的なテストの取り組みをご紹介。バグバウンティやAIを活用したテスト、オンデマンドの診断などについて、スポット型の診断との違いや、それぞれの役割・使い分けを整理します。
自社の資産構成や運用体制に合わせて、現在の診断をどう補い、どこから継続的なテストを始めるか。その第一歩を考えるためのポイントをお伝えします。
セキュリティ / 脆弱性診断
イベント・セミナー一覧へ